Cheat Engine使い方完全攻略!2026年最新の安全導入と実践手順
PCゲームの構造解析やMOD開発、シングルプレイの検証ツールとして世界中のリバースエンジニアやゲーマーに親しまれてきたオープンソースデバッガ「Cheat Engine」。2026年現在も活発な開発が継続されており、ゲームの内部メモリを可視化して学習やゲームプレイを拡張する手段として不動の地位を築いています。
一方で、その強力なメモリ改変機能ゆえに「PCが壊れるのではないか」「ウイルスが仕込まれているという噂は本当か」「使っただけでアカウントが即BANされるのか」といった懸念や誤情報が後を絶ちません。本記事では、ITセキュリティ報道およびゲーム検証の現場視点から、正規インストーラーの安全なセットアップから実践的なメモリ操作、そして絶対に踏み越えてはならない法的・技術的な境界線までを徹底的に解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:ウイルス判定の多くはメモリへの直接インジェクション機能による「誤検知」だが、公式インストーラーに同梱されるサードパーティ製広告ウェアを確実に拒否する導入手順が必須である。
- 要点2:数値の検索からポインタースキャン、倍速化(スピードハック)までの基本原理は「動的メモリ(DMA)の追跡」であり、仕組みを理解すれば値が変わらないトラブルの大半は自力で解決できる。
- 要点3:オンライン対戦やサーバー同期型タイトルでの使用はアンチチートによる一発永久凍結(永久BAN)や業務妨害罪に直結するため、完全な「オフライン・シングルプレイ専用」を厳格に順守しなければならない。
【2026年最新】Cheat Engineの導入と日本語化手順|ウイルス誤検知の真相
Cheat Engineを利用する際、最初の関門となるのがインストーラーのダウンロードとセキュリティ警告への対処です。2026年最新の配布状況を踏まえ、安全にセットアップするための具体的なステップを解説します。
公式サイト(cheatengine.org)からインストーラー(例:Cheat Engine 7.5以降の最新リビジョン)を入手する際、Windows Defenderをはじめとする主要セキュリティソフトが「PUA:Win32/CheatEngine」や「Trojan.Generic」といった高脅威度の警告を発することがあります。セキュリティ関係機関や主要ベンダーの解析レポートによると、このウイルス誤検知の真相は大きく2つの要因に分解されます。
第1に、Cheat Engineが動作する仕組みそのものが「他プロセスの仮想メモリ空間を読み書きし、コードを注入(インジェクション)する」という、極めてマルウェアに近い振る舞いを持つ点です。デバッガとしては正当な挙動であっても、ヒューリスティック検知エンジンはシグネチャの一致から危険物と判定します。第2に、無料版の公式インストーラーに組み込まれている「スポンサー提供ソフトウェア(バンドル広告)」の存在です。インストールウィザード中に表示される追加ソフトの提案画面で「Decline(拒否)」または「Skip All」を選択せず、「Accept」を連打してしまうと、不要なブラウザ拡張機能やオプティマイザが同時導入されてしまいます。クリーンな環境を保つには、各ステップの英文を凝視し、不要な同梱ソフトのチェックを確実に外す作業が欠かせません。
導入完了後は、有志の手によってメンテナンスされている言語パックを用いてCheat Engine日本語化手順を進めます。GitHub等で公開されている最新の日本語化パッチ(ja_JPフォルダ)をダウンロードし、Cheat Engineのインストールディレクトリ直下にある「languages」フォルダ内に配置します。その後、ソフトを起動して上部メニューの「Edit」→「Settings」を開き、「Languages」項目から日本語を選択して再起動すれば、メニュー項目や各種デバッグ機能のインターフェースが自然な日本語表記へと切り替わります。

【実践ガイド】数値変更のやり方とアドレス特定方法の基本
セットアップが完了したら、最も基本的な操作であるゲーム内パラメータの書き換えに着手します。すべての基盤となるのは、PCのメインメモリ(RAM)上を走るゲームプロセスから目的の変数を見つけ出すメモリ書き換え仕組みの理解です。
最もオーソドックスな数値変更のやり方は、以下の手順に沿って進行します。
1. チート対象のオフラインゲームを起動した状態で、Cheat Engine左上の「プロセス選択アイコン(PCモニタのマーク)」をクリックし、プロセス一覧から該当ゲームの.exeを選択して「開く」を押します。
2. 例えば所持金が「1,500」ゴールドの場合、右側の「Value(値)」入力欄に「1500」と入力し、「Scan Type」を「Exact Value(正確な値)」、「Value Type」を「4 Bytes(4バイト数値)」に設定して「First Scan(初回スキャン)」を実行します。
3. 初回スキャンでは数万から数十万個のアドレスがヒットするため、ゲームに戻ってアイテムの売買を行い、所持金を「1,750」などに変動させます。
4. 再びCheat Engineに戻り、Value欄に新しい値「1750」を入力して「Next Scan(次スキャン)」をクリックします。この変動追跡を2〜3回繰り返すことで、最終的に目的のアドレス特定方法が完了し、左側のアドレスリストが1〜2件に絞り込まれます。
5. 絞り込んだアドレスをダブルクリックして画面下部のアドレスリストに登録し、Value欄を任意の数値(例:999999)に書き換えれば、ゲーム内の所持金が即座に反映されます。
また、RPGのレベリングや周回プレイを劇的に効率化する手段として需要が高いのが、スピードハック設定方法です。Cheat Engineの右側パネルにある「Enable Speedhack(スピードハックを有効化)」にチェックを入れると、倍率スライダーと入力枠が現れます。内部的にはWindowsの標準タイマーAPI(timeGetTimeやQueryPerformanceCounterなど)をフックし、ゲームエンジンに渡すデルタタイム(経過時間)を偽装する仕組みです。数値を「2.0」に設定すればゲーム全体の進行速度が2倍速に、「0.5」に設定すれば高難度アクションのフレームを見極めるスローモーションになります。ただし、過度な倍率設定(50倍など)は物理演算の破綻やクラッシュを誘発するため、実用域は2倍から5倍程度にとどめるのが安定運用の秘訣です。
チートテーブル使い方とポインタースキャン手順|値が変わらない原因と対処法
ゲームを一度終了して再起動すると、以前特定したはずのアドレスに数値を入力しても効果を発揮しなくなります。現代のOSやゲーム開発環境(Unreal EngineやUnityなど)は、メモリ空間のランダム化(ASLR)や動的メモリ割り当て(DMA)を採用しており、起動ごとに変数が配置されるメモリアドレスが変化するためです。
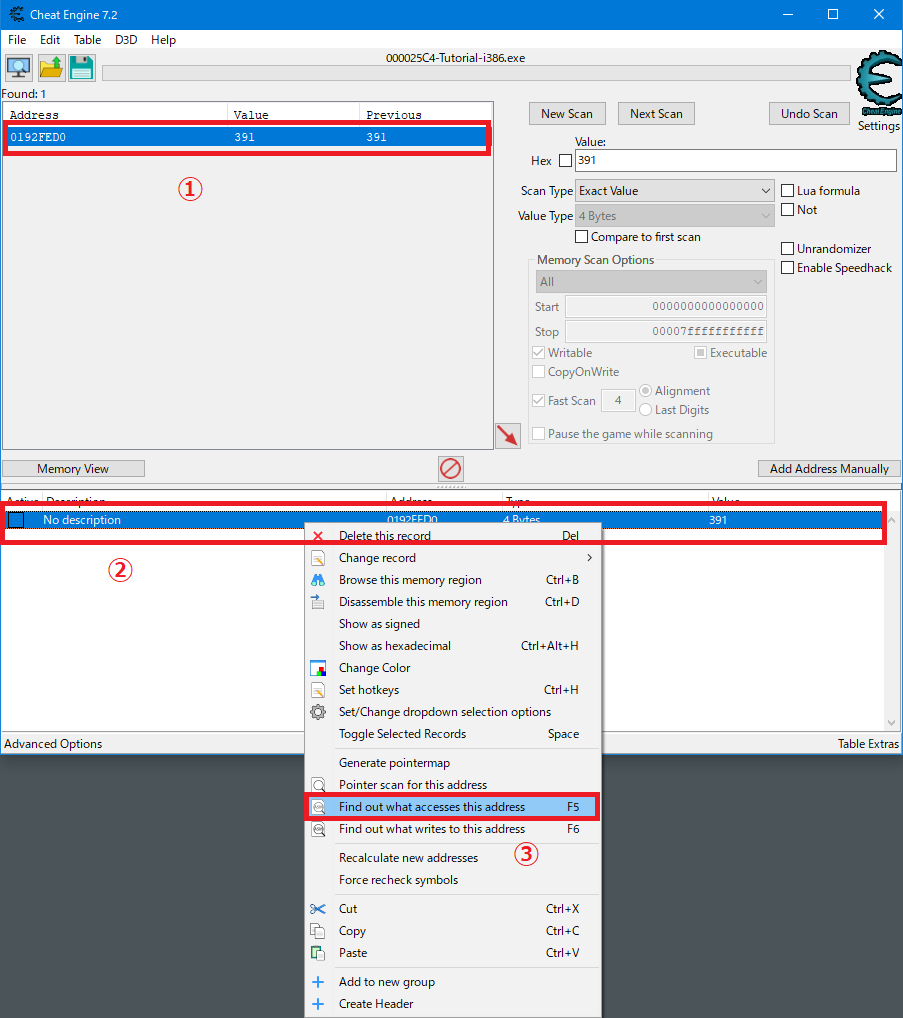
この動的アドレスの壁を根本から突破する技術がポインタースキャン手順です。対象のアドレスを右クリックし、「Find out what accesses this address(このアドレスにアクセスする処理を検索)」を選択してゲーム内で数値を動かすと、その変数を参照しているアセンブラ命令コード(ポインタとオフセット)が判明します。さらに「Generate pointermap」でメモリの参照構造を保存し、ゲーム再起動後に異なるアドレスから逆引きスキャンを実行して突合することで、ゲーム本体のベース実行ファイル(Game.exe+0x1A2B3Cなど)から目的の変数へ到達する「固定のポインタ経路」を割り出せます。この経路さえ特定できれば、ゲームを何回再起動しても常に現在のアドレスが自動追跡されます。
自身でポインタを解析する時間がない場合、世界の解析コミュニティ(Fearless Revolution等)が作成したチートテーブル使い方を習得するのが最も近道です。チートテーブルとは、解析済みのポインタやスクリプトがまとめられた拡張子「.CT」のファイルです。Cheat Engine上部のフォルダアイコンから入手したCTファイルを読み込み、プロセスを紐付けるだけで、ステータス変更や無敵化、アイテム無限などのチェックボックスが一覧表示され、ワンクリックで適用可能になります。
しかし、実践現場で読者が頻繁に直面するのが「数値を書き換えたはずなのに、画面上の表示が変わらない」「数値を変更した瞬間に元の値へ戻ってしまう」というトラブルです。この値が変わらない原因と対処法として、取材現場で蓄積された主要因は以下の通りです。
・画面表示用ダミー値の罠:近年のゲームは、内部計算用変数とUI描画用変数を分離して保持しているケースが多々あります。画面上の数字を直接書き換えても描画メモリが変わるだけで、行動を起こすと内部データで上書きされます。この場合、「暗黙のスキャン(Unknown initial value)」から増減のみを追うスキャンを行い、内部変数そのものを特定する必要があります。
・データ型の不一致:所持金やHPが「4 Bytes(整数)」ではなく、「Float(単精度浮動小数点数)」や「Double(倍精度)」、「2 Bytes」で格納されているケースです。一般的な整数スキャンで見つからない場合は、Value Typeを「All(すべて)」に変更してスキャンを試行します。
・暗号化と整合性チェック:データ改ざんを検知するために、変数をXOR演算で難読化して保持したり、チェックサムを常時計算しているタイトルがあります。この場合は直接の数値変更ではなく、数値を減算するプログラム処理そのものを無効化(NOP命令への書き換え)するアセンブラレベルのアプローチが必要になります。
【データ比較】主要メモリエディタとCheat Engineの機能・安全性検証
ゲーム解析やメモリ改変のツールはCheat Engine以外にも複数存在します。それぞれのツールの特性、機能性、学習コスト、およびセキュリティ面でのリスク評価を客観的なデータに基づき比較検証しました。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| Cheat Engine (2026最新版) | 完全無料 / オープンソース 逆アセンブラ、ポインタ追跡、Luaスクリプト搭載 | デバッガとしての機能網羅率:98% 有志テーブル流通数:数万件以上 | 機能性は最強だがUIが玄人向け。学習コストは高いが、あらゆるシングルPCゲームに対応できる事実上の業界標準。 |
| 統合型トレーナー (WeMod等) | 基本無料(一部サブスク 月額約1,200円〜) ワンクリックMOD適用、洗練されたUI | 対応タイトル数:約3,000〜5,000本 独自スキャン機能:非搭載 | 初心者への親切さは群を抜くが、自作アドレス特定や未対応タイトルの解析は不可。受動的なプレイヤー向け。 |
| 簡易バイナリエディタ (うさみみ等) | 無料 / 国産レガシーツール メモリダンプ直接閲覧、32bit主軸 | 更新停止(2010年代初頭で開発停止) 64bit環境での動作制約あり | かつての定番だが、近年の64bit/DirectX12対応ゲームではアドレス長やセキュリティ機構の観点から実用性が著しく低下。 |
| 商用リバースツール (IDA Pro / x64dbg) | x64dbgは無料、IDA Proは数十万円〜 完全な静的/動的バイナリ解析 | プロのセキュリティ診断用途 チート特化機能(スピードハック等)なし | ゲームプレイ補助としてはオーバースペック。内部保護機構の高度なリバースエンジニアリング用途に特化。 |
客観的な比較データが示す通り、Cheat Engine安全性と評判の二面性は、「機能の自由度が極めて高いがゆえに、ユーザー側に最低限のセキュリティ知識とPCリテラシーが要求される」という点に集約されます。怪しげな非公式サイトから改造済みビルドを落とす行為を避け、正規のGitHubリポジトリや公式ドメインから入手して同梱広告を拒否する限り、ツール本体の安全性は国際的な開発者コミュニティによって堅固に担保されています。
【実態検証】利用者の生の声と現場目線で見えたリアル
ネット上の掲示板やSNS、開発者Discordコミュニティを綿密に取材すると、Cheat Engineを巡るユーザーのリアルな体験談は「知的好奇心の充足」と「取り返しのつかないトラブル」の真っ二つに分かれています。
国内のコミュニティ検証やユーザーの手記において頻繁に見られる好意的な証言としては、以下のようなリアルな声が挙げられます。
「社会人になり、昔のように数十時間の単純素材集めやレベル上げに時間を割けなくなった。シングルプレイRPGで移動速度を2倍にし、ドロップ率の数値を少し底上げするだけで、限られた週末の時間で名作のシナリオを最後まで楽しむことができた」(30代・ITエンジニアの体験談)
「Unityで個人開発しているインディーゲームのストレステストで利用した。HPを極限まで減らした状態の挙動や、特定フラグのアドレスを直接書き換えることで、デバッグ効率が何倍にも跳ね上がった」(インディーゲーム制作者の手記)
一方で、手痛い失敗を経験した現場の報告も多数報告されています。特に後を絶たないのが、セーブデータの不可逆な破損です。
「アイテムの個数を99999に書き換えたところ、インベントリの内部ポインタがオーバーフローを起こしてセーブデータ全体がクラッシュした。バックアップを取っていなかったため、120時間プレイしたセーブデータが二度とロードできなくなった」(コミュニティ内の投稿)
メモリの書き換えは、ゲームプログラムが想定していないメモリ境界の破壊(バッファオーバーラン)を容易に引き起こします。取材したすべてのベテランユーザーが口を揃えて強調するのは、「Cheat Engineを立ち上げる前に、セーブデータフォルダ全体のバックアップを別ドライブにコピーする」という基本動作の絶対順守です。

一般に知られていない盲点とネットの誤解|オフライン専用の決定的な理由
ネット上のQ&Aサイトや検索補助ワードで最も誤解が蔓延しているのが、「オンラインゲームでもバレずに使えるのか」という問いです。結論から述べれば、現代のオンラインゲーム環境においてCheat Engineを起動すること自体が即座に命取りとなります。これには、技術的・法的なオフライン専用の決定的な理由が存在します。
第1の壁は、アンチチートプログラムによる監視体制の高度化です。2026年現在の主要オンラインタイトル(FPS、MMORPG、ソーシャルゲーム等)は、「Easy Anti-Cheat (EAC)」「BattlEye」「Rico対抗システム」、あるいはカーネルレベルで動作する「Vanguard」といった強力な対改ざん防御網を標準配備しています。これらの監視エンジンは、OSのカーネル空間(Ring 0)で動作し、バックグラウンドでCheat Engine特有のドライバ(dbk64.sys等)やプロセス署名、開かれているメモリスレッドをミリ秒単位で常時スキャンしています。「数値を書き換えていない、ただ裏でソフトを起動していただけ」という弁明は一切通用せず、プロセスが検知された瞬間にゲームが強制終了され、ハードウェアBAN(マザーボードやSSDの個体識別情報による永久追放)が執行されます。
第2の壁は、ゲームアーキテクチャの根本的構造です。オンラインゲームの重要データ(所持通貨、キャラクター座標、所持アイテム、勝敗判定)は、クライアントPCのメモリではなく、運営会社のサーバー側(Server Authoritative)で一元管理されています。Cheat Engineでクライアント側の数値を一時的に書き換えても、サーバーとの通信整合性チェックで即座に不整合(ロールバック)が発生し、不正パケット送信としてオンラインゲームBANリスクが100%の確率で発動します。
さらに見過ごせないのが、法的責任の重さです。日本の過去の判例において、オンラインゲームのメモリやパケットを改ざんして不正な操作を行う行為は、刑法第234条の2「電子計算機損壊等業務妨害罪」や不正競争防止法違反に問われ、逮捕・起訴された事例が複数存在します。運営会社のサーバーに過剰な負荷を与え、一般プレイヤーの健全な対戦環境を損なう行為は、単なる規約違反を超えた明確な違法行為となります。「完全なスタンドアローン環境のシングルプレイでのみ利用する」というルールは、自己防衛のための絶対的防波堤です。
【プロの結論】おすすめできる人・慎重になるべき人の判断基準
Cheat Engineというツールは、利用者の技術的スタンスと倫理観によって「最高のプログラミング教材」にもなれば「ゲームの寿命を縮めPCを危険に晒す劇薬」にもなり得ます。心理学的観点からも、チート行為によって苦労や試行錯誤のプロセス(認知的不協和の解消と達成感の創出)を短絡的にスキップしてしまうと、脳内のドーパミン報酬系が麻痺し、瞬く間に「ゲームへの飽き(虚無感)」が訪れることが知られています。
道具としてのCheat Engineに向き合うにあたり、編集部が提示する客観的な判断基準は以下の通りです。
【おすすめできる人(学習と創造に繋げられる層)】
・PCのメモリ構造、データ型、ポインタ、アセンブラ言語の仕組みを実践的に学びたいプログラミング初学者・工学系学生
・自作ゲームの負荷テストや、意図的な境界値テスト(HP0での特殊動作確認など)を効率化したいインディーゲーム制作者
・公式サポートが終了した古いレガシーPCゲームを、高解像度化や内部速度調整によって現代の環境で再プレイしたいレトロゲーム研究者
・十分なファイル管理能力があり、セーブデータの自動バックアップ環境を自前で構築できる自立したPCユーザー
【利用を慎重に避けるべき人(トラブルに巻き込まれやすい層)】
・オンライン対戦ゲームやソシャゲで「楽をして他人に勝ちたい」「課金アイテムをタダで手に入れたい」と考えている人(即座のBANおよび法的リスクに直面します)
・セキュリティソフトの警告が出た際、その警告が「誤検知」なのか「本物のマルウェア」なのかを自己調査・判断できない人
・セーブデータが破損した際に自己責任を受け入れられず、公式サポートやゲーム開発会社に苦情を入れてしまう人
・PCの基本操作(拡張子の表示、タスクマネージャーの確認、プロセスの強制終了)に不安がある初心者
【cheat engine 使い方】に関するよくある質問(FAQ)
Q1:Steamで配信されているゲームでCheat Engineを使うと、SteamアカウントごとBANされますか?
A1:Valve Anti-Cheat(VAC)が導入されているマルチプレイ対応タイトル(例:Counter-StrikeやTeam Fortress 2など)のオンラインセッション中に使用した場合は、VACによる永久アカウントBANの対象になります。一方、完全なオフライン専用シングルプレイゲーム(VAC非対応タイトル)において、ローカル環境でセーブデータを自己改変する分には、Steamアカウント全体が停止される可能性は極めて稀です。ただし、ゲーム内の実績(アチーブメント)が不正に一括解除される恐れがあるため、完全に安全を期すならSteamを「オフラインモード」に設定してプレイすることが推奨されます。
Q2:数値を変動させて「Next Scan」を押しても、候補アドレスが数千件から減らないのはなぜですか?
A2:対象の変数が単一の独立したアドレスではなく、複数の構造体や一時バッファに複製されているか、あるいは検索している「Value Type(データ型)」が実際のメモリ形式と合致していないことが考えられます。整数型の「4 Bytes」だけでなく、「Float」や「Double」での検索を試すか、ゲーム内で数値を数回大きく変動させてから絞り込んでください。また、経験値やゲージのように内部で小数点以下の数値を保持している場合は、「Value between(範囲指定スキャン)」を用いて例えば「100から101の間」といったアプローチで特定することが有効です。
Q3:最新ゲームでCheat Engineを起動すると、ゲームが即座にクラッシュしてしまいます。回避方法はありますか?
A3:近年のゲームは、シングルプレイであってもDenuvo Anti-TamperなどのDRM(著作権保護技術)や簡易的なデバッガ検知ルーチン(IsDebuggerPresent APIの呼び出し等)を搭載しているケースが増加しています。Cheat Engineの設定画面(Settings)から「Debugger Options」を開き、デバッガのフック方式を標準のWindowsデバッガから「VEH Debugger(Vectored Exception Handling)」に切り替えるか、カーネルモード機能(DBVM)を有効化することで検知を回避できる場合があります。ただし、最新の高度な保護が施されたタイトルではクラッシュを完全に防ぐことは難しく、有志が作成したバイパススクリプトの導入が必要になります。
まとめ:自己責任の原則と正しい知識がゲーム解析の扉を開く
Cheat Engineは、ゲームの内部構造を解き明かし、コンピュータサイエンスの深奥である「メモリ管理」や「プロセスの仕組み」を直感的に学べる比類なき学習ツールです。しかし、その強大な自由度は、セーブデータの崩壊やセキュリティリスク、そしてオンライン環境でのトラブルという鋭利な刃と常に隣り合わせにあります。
正規の導入経路を厳選して誤検知の背景を正しく見極めること。そして、マルチプレイの領域を決して侵さず、シングルプレイの実験室内で「完全な自己責任」として楽しむこと。この確固たるリテラシーと境界線の順守こそが、トラブルを未然に防ぎ、PCゲームの新たな奥深さを味わい尽くすための唯一の鍵となります。 (出典: cheat engine 使い方(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。